Selbstgehostete Container-Observierbarkeit mit KI-Kontext und persistenten Protokollen
logdeck, von AmoabaKelvin, ist eine selbstgehostete Steuerungsebene, die Containerprotokolle und Beobachtbarkeit für Docker- und Podman-Umgebungen zentralisiert. Das Tool erfasst historische Protokolle, bietet einen maschinenlesbaren Kontext-Endpunkt für KI-Coding-Assistenten und stellt Live-Container-Telemetrie zusammen mit Lebenszyklussteuerungen zur Verfügung. Es wird als kompakte Bereitstellung geliefert, die für Linux-Hosts geeignet ist, und ist so konzipiert, dass Daten vor Ort gespeichert werden, und integriert sich in KI-gestützte Entwicklungsabläufe.
Für welche Aufgaben kann man es tatsächlich verwenden?
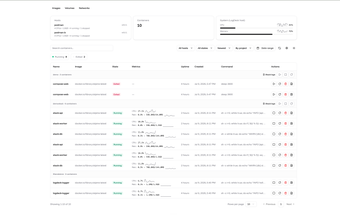
Das Tool konzentriert sich auf die Container-Observierbarkeit und operative Kontrolle, indem es persistenten Log-Zugriff mit interaktivem Management kombiniert. Es unterstützt Lebenszyklusbefehle und Compose-Stack-Operationen, bietet eine In-Browser-Shell für laufende Container und zeigt Live-Telemetrie an, damit Betreiber Ressourcentrends inspizieren können. Typische Arbeitsabläufe umfassen:
- Container starten, stoppen, neu starten, entfernen
- Compose-Stacks und Dienststatus inspizieren
- Eine Shell in laufenden Containern aus dem Browser öffnen
Wie haltbar und handlungsfähig sind seine Logs und Metriken?
Das Tool speichert die Ausführungsverlauf, sodass Logs über Neudepoyments hinweg bestehen bleiben; Logs überstehen ausdrücklich einen 'docker compose up --build' und Containerentfernungen. Die Überwachung zeigt live CPU- und Speicherdaten mit historischen Trends, und automatisierte Warnungen kennzeichnen Containerabstürze, OOM-Kills und konfigurierte Log-Fehlerpatterns. Das Feedback der Community hebt den Ansatz der persistenten Logs als einfachere Alternative zu schwereren Logging-Stacks für kleine Deployments hervor.
Erfordert es technische Einrichtung oder Fähigkeiten zum Betrieb?
Das Deployment zielt auf Linux-Hosts, die Docker oder Podman ausführen, und unterstützt die Fernsteuerung von Hosts über SSH oder TCP, ohne Agenten auf den Zielknoten installieren zu müssen. Der integrierte Model Context Protocol-Server stellt Infrastrukturkontext für MCP-konforme Clients wie Claude Desktop, Cursor und Claude Code bereit, wodurch KI-Clients Logs inspizieren und Managementaktionen durchführen können. Betreiber müssen daher den Zugriff auf Hosts und die Berechtigungen der Agenten als Teil der Einrichtung planen.
Praktische Wahl für Betreiber, die lokale Kontrolle mit KI-Zugriff wünschen
Das Tool eignet sich für Teams, die lokale Beobachtbarkeit priorisieren und bereit sind, die Berechtigungen von Agenten für programmgesteuerten Zugriff zu verwalten. Erwarten Sie, dass Sie Zugriffsrichtlinien für Hosts und Agentenlimits definieren, bevor Sie KI-gesteuerte Operationen aktivieren, da verbundene Clients auf die Infrastruktur zugreifen können. Es ist eine pragmatische Lösung für DevOps-orientierte Selbsthoster, die von Betreibern verwaltete Zugriffskontrollen und SSH-basierte Verwaltung akzeptieren.